Meria obtient la licence MiCA


Comment protéger ses bitcoins (BTC) de l'informatique quantique ?
La menace de l’informatique quantique qui pèse sur les blockchains et les cryptomonnaies fait l’objet d’un débat croissant. Aujourd’hui, il ne s’agit plus de savoir si l’informatique quantique aura le potentiel de compromettre la sécurité des réseaux, mais quand elle sera suffisamment puissante pour le faire, et comment s’y préparer. Dans cet article, nous détaillons pourquoi l’informatique quantique représente une menace pour les cryptomonnaies, quelles en seraient les conséquences, quelles sont les solutions envisagées par la communauté Bitcoin, et quelles bonnes pratiques adopter dès aujourd’hui.
Sommaire :
1. Le lien entre l’informatique quantique, la cryptographie et les cryptomonnaies
2. Les menaces de l’informatique quantique envers Bitcoin
3. Les conséquences pour la blockchain Bitcoin
4. Les solutions de Bitcoin pour faire face à la menace quantique
5. Quelques bonnes pratiques pour protéger vos BTC
6. Conclusion : comment protéger ses bitcoins de l’informatique quantique
7. FAQ : vos questions les plus fréquentes sur bitcoin et l’informatique quantique
L'informatique quantique est en évolution constante, qui suscite de nombreux débats. Les informations présentées dans cet article reflètent l'état des connaissances disponibles au moment de sa rédaction, en avril 2026. Certaines estimations sont amenées à évoluer, c’est pourquoi cet article n'a pas vocation à exposer une vérité définitive, mais à vous fournir les éléments nécessaires pour comprendre les enjeux du sujet.
1. Le lien entre l’informatique quantique, la cryptographie et les cryptomonnaies
Informatique quantique : définition et fonctionnement
Un ordinateur classique résout un calcul en testant toutes les combinaisons possibles jusqu’à trouver la bonne solution. Pour cela, il encode une information sous forme de bits, qui prennent la valeur 0 ou 1. Un ordinateur quantique, lui, est capable de tester une multitude de combinaisons simultanément grâce à des bits quantiques, appelés qubits. Un qubit peut valoir 0, 1, ou les deux à la fois : c’est le principe de superposition.
Cette différence est fondamentale, car elle rend théoriquement possible la résolution de calculs jusqu’à présent insolubles pour les machines conventionnelles, notamment ceux sur lesquels repose la cryptographie.
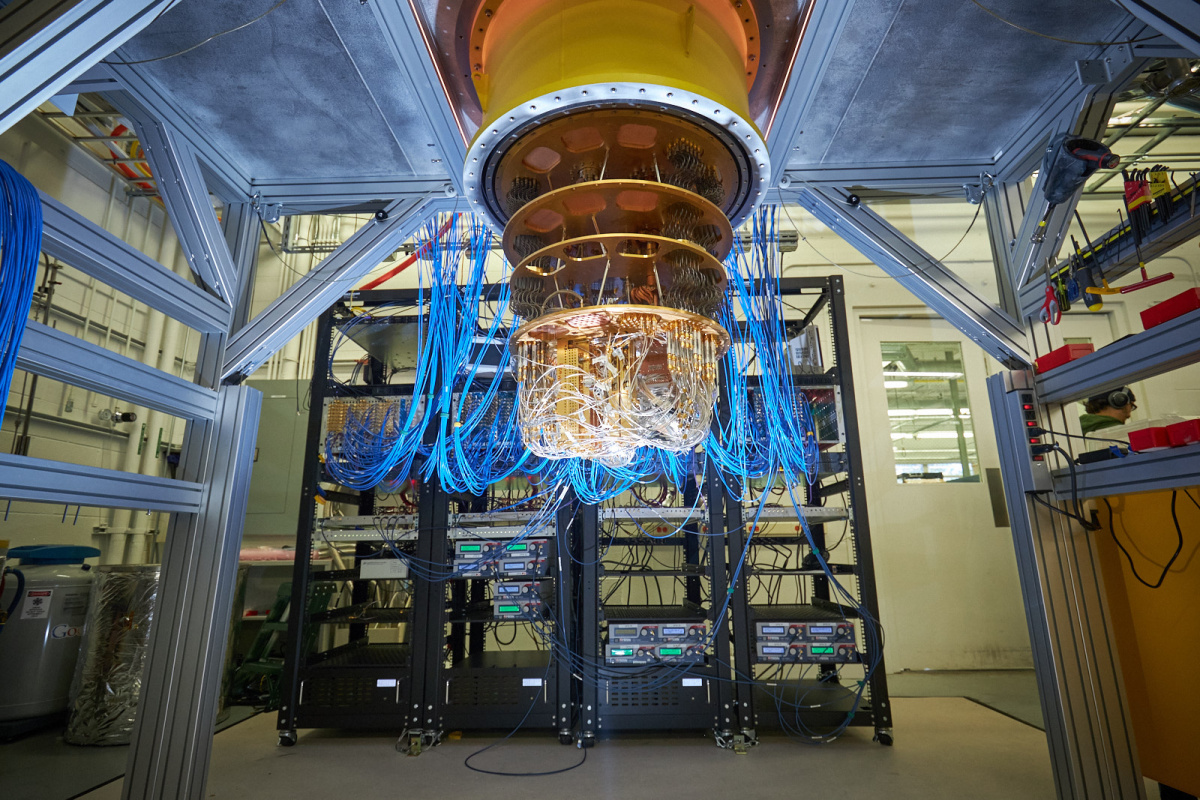
💡 On appelle Quantum Day, ou Q-Day, le moment où un ordinateur quantique sera capable de compromettre les systèmes de chiffrement actuels.
Il est important de souligner que la cryptographie ne concerne pas uniquement les cryptomonnaies. Elle est aussi au cœur du système bancaire traditionnel, de la sécurité des données personnelles et financières, du chiffrement des communications, des protocoles SSL qui sécurisent les transactions en ligne, etc. Cet article se concentre sur les conséquences pour les blockchains et les cryptomonnaies, mais la menace est bien plus large.
Pourquoi l’informatique quantique menace-t-elle les cryptomonnaies ?
Les blockchains et les cryptomonnaies reposent sur des algorithmes cryptographiques dont la sécurité tient à la complexité des calculs nécessaires pour les contourner. Des calculs qui prendraient des milliers, voire des millions d'années à un ordinateur classique. Un ordinateur quantique suffisamment puissant pourrait, en théorie, réaliser ces mêmes calculs en quelques dizaines d'heures, rendant ces systèmes de chiffrement obsolètes.
L'entité qui disposerait d’une telle technologie serait donc en mesure de déjouer la sécurité de ces réseaux et de compromettre les données et les cryptomonnaies qui y transitent.
Selon une étude de Chainalysis publiée en 2024, entre 25 et 35 % des adresses actives sur Bitcoin seraient actuellement vulnérables, ce qui représente environ 4 millions de BTC.
En avril 2026, les ordinateurs quantiques ne sont pas encore suffisamment puissants pour constituer une menace concrète pour Bitcoin. Deux obstacles techniques majeurs subsistent : la puissance de calcul disponible reste très inférieure au seuil nécessaire, et le taux d'erreur des machines actuelles est encore trop élevé pour exécuter les algorithmes concernés en conditions réelles.
2. Les menaces de l’informatique quantique envers Bitcoin
Quand les ordinateurs quantiques pourraient-ils menacer Bitcoin ?
En 2019, l’ordinateur quantique le plus puissant disposait de 50 qubits. En 2026, les machines les plus avancées atteignent environ 1 200 qubits, soit une puissance multipliée par 24 en sept ans.
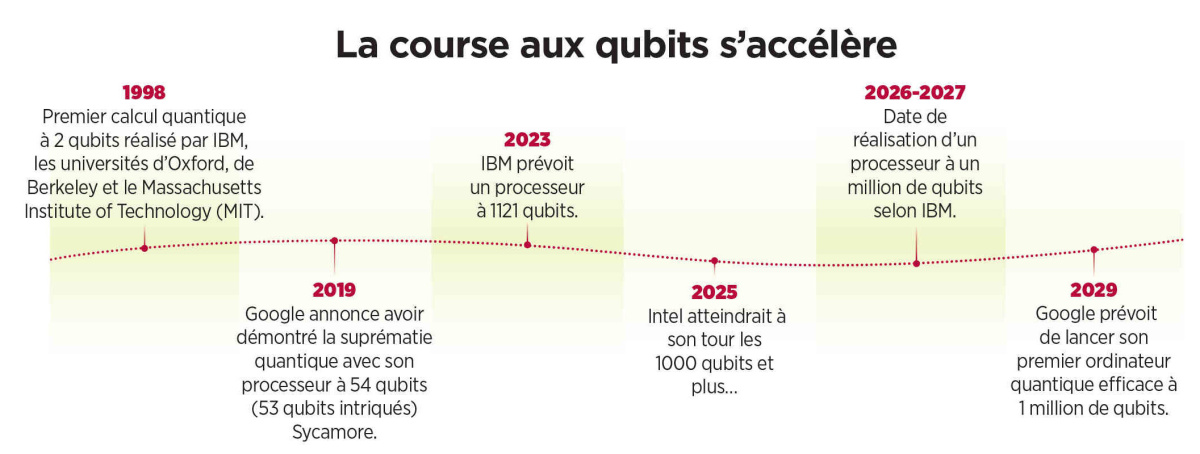
Évolution et prévisions de la puissance des ordinateurs quantiques de 1998 à 2029
Cette progression est significative, mais il est important de la mettre en perspective : compromettre la cryptographie utilisée par le réseau Bitcoin nécessiterait environ 500 000 qubits d’après le dernier le dernier rapport publié le 31 mars 2026 par Google, tandis que d’autres prévoient une puissance de calcul de 4 à 13 millions de qubits, qui pourrait être atteinte d'ici 10 à 15 ans. Vous l’avez compris, Bitcoin a encore du temps devant lui avant d’être réellement menacé par l’informatique quantique.
La question se pose néanmoins : quand l’informatique quantique atteindra-t-elle une telle puissance ? Les estimations divergent :
• Google estime que la puissance nécessaire pourrait être atteinte d’ici 2029 ;
• Le National Institute of Standards and Technology (NIST) évoque un horizon de 10 à 20 ans ;
• La feuille de route d’IBM envisage ce scénario au début des années 2030 ;
• Jensen Huang, PDG de Nvidia, situe cette échéance à une vingtaine d’années ;
• Adam Back, cryptographe et PDG de Blockstream, parle de « décennies, et non d’années » ;
• Jameson Loop, développeur Bitcoin, estime que des mesures efficaces doivent être mises en place d'ici moins de dix ans, et que le risque tient autant à l'émergence de l'informatique quantique qu'au rythme lent des mises à jour du réseau Bitcoin ;
• Michael Saylor, PDG de Strategy, l’entreprise qui détient le plus de BTC, considère la menace de l’informatique quantique comme surestimée, arguant que les entreprises développant cette technologie, comme Google, auraient davantage à perdre qu’à gagner si le Q-Day venait à se concrétiser.
Vous l’aurez compris, aucune date ne fait consensus. Il est également utile de noter que ces estimations ne sont pas neutres : une entreprise commercialisant des solutions de sécurité post-quantique a un intérêt à anticiper la menace, tandis qu'un acteur fortement exposé au risque peut avoir tendance à le minimiser.
Shor et Grover : les deux algorithmes qui menacent Bitcoin
L’algorithme de Shor : la menace qui pèse sur la clé privée des portefeuilles
Pour bien comprendre la menace que représente l’algorithme de Shor (1994), il est important de bien saisir ce sur quoi repose la sécurité du réseau Bitcoin.
Bitcoin repose sur un système cryptographique asymétrique : l’algorithme Elliptic Curve Digital Signature Algorithm (ECDSA). Concrètement, chaque utilisateur du réseau accède à son portefeuille via une clé privée (l'équivalent d'un mot de passe) qui génère une clé publique, l'équivalent d'un IBAN. Il est possible d'obtenir une clé publique à partir d'une clé privée, mais pas l'inverse, et c’est sur cette propriété mathématique que repose la sécurité des wallets.
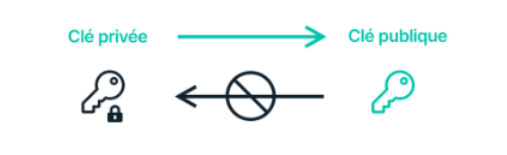
Actuellement, aucun ordinateur quantique n’est capable de trouver une clé privée à partir d’une clé publique. Mais à l’avenir, un ordinateur quantique suffisamment puissant, utilisant l’algorithme de Shor pourrait, en un temps raisonnable (24 à 48h), y parvenir, rendant vulnérables tous les wallets dont la clé publique est visible sur la blockchain.
L’algorithme de Grover : la menace qui pèse sur le minage
Si l'algorithme de Shor cible les utilisateurs du réseau, l'algorithme de Grover pourrait s'attaquer à son infrastructure même : le minage. La blockchain Bitcoin repose sur la preuve de travail (Proof of Work — PoW) : des ordinateurs puissants résolvent des calculs complexes pour valider les transactions et sécuriser le réseau. Un ordinateur quantique utilisant l'algorithme de Grover pourrait résoudre ces calculs plus rapidement, perturbant l'équilibre du réseau.
Les experts s'accordent néanmoins à dire que la vulnérabilité majeure réside dans l'algorithme ECDSA, et que Shor constitue la menace prioritaire.
👉 Pour en apprendre plus sur la Proof of Work, retrouvez notre article dédié : Les différences entre la Preuve de Travail (PoW) et la Preuve d’Enjeu (PoS)
Votre portefeuille crypto est-il en danger ?
Tous les portefeuilles ne seraient pas exposés au même niveau de risque. Deux types d'adresses seraient particulièrement exposés :
• Les adresses P2PK (Pay-to-Public-Key) seraient les plus vulnérables. Ce sont les premières créées sur le réseau Bitcoin, et leur clé publique est directement visible sur la blockchain. Les BTC détenus par ces adresses représenteraient environ 1,9 million de BTC, soit environ 9 % de l’offre totale, dont 1,1 million de BTC appartiendraient à Satoshi Nakamoto, le créateur de Bitcoin.
• Les adresses P2PKH (Pay-to-Public-Key-Hash) ayant déjà envoyé des BTC sont également exposées, car une transaction sortante entraîne la divulgation de la clé publique sur la blockchain.
Nous verrons plus tard les solutions envisageables pour protéger vos cryptomonnaies de la menace de l’informatique quantique.
3. Les conséquences de l’informatique quantique pour la blockchain bitcoin
Le réseau doit évoluer
Pour faire face à la menace quantique, Bitcoin doit adapter son protocole. Les développeurs du réseau devront concevoir et déployer des solutions cryptographiques résistantes aux ordinateurs quantiques.
💡 Qui sont les « développeurs Bitcoin » ?
Bitcoin est un réseau open-source, dont le code est public et accessible à tous. Tout le monde peut le consulter et proposer des modifications. Ces propositions doivent ensuite être étudiées, acceptées et adoptées par la communauté pour entrer en vigueur. Nous revenons en détail sur ce processus plus tard.
Et si des BTC étaient volés ?
L'offre de Bitcoin est plafonnée à 21 millions d'unités, dont environ 20 millions ont déjà été émis. Parmi eux 20 millions, entre 2,3 à 3,7 millions de BTC sont considérés comme définitivement perdus, leurs propriétaires ayant perdu l'accès à leur clé privée. Ces BTC ne circulent plus, mais la majorité d'entre eux sont conservés sur des adresses dont la clé publique est visible sur la blockchain, les rendant théoriquement vulnérables.
Si un acteur malveillant parvenait à s'en emparer grâce à un ordinateur quantique, deux conséquences seraient à anticiper : la remise en circulation soudaine d'une quantité significative de BTC créerait une pression vendeuse importante, et la confiance des investisseurs dans la sécurité du réseau serait sérieusement ébranlée. Ces deux facteurs exerceraient une pression baissière sur le cours du BTC.
4. Les solutions de Bitcoin pour faire face à la menace quantique
Mettre à jour la blockchain Bitcoin
Dans un système centralisé, une entité décide et exécute. Bitcoin fonctionne différemment : faire évoluer le réseau requiert un consensus entre ses participants. Ce processus se déroule en trois étapes :
1. L’identification du problème par la communauté
2. La proposition de solutions par les développeurs, sous forme de Bitcoin Improvement Proposals (BIP)
3. Le développement et l’adoption par les utilisateurs et les mineurs
Ce processus est le revers de la décentralisation : une mise à jour prend en moyenne 2 à 6 ans selon son ampleur et le consensus qu'elle parvient à rassembler. Elle peut prendre deux formes : le soft fork, une mise à jour mineure et rétrocompatible, et le hard fork, une mise à jour majeure qui n'est pas rétrocompatible. Historiquement, la communauté Bitcoin a toujours privilégié les soft forks. Le dernier hard fork notable est Bitcoin Cash, qui remonte à 2017, et qui n'a pas été adopté par la majorité de la communauté.
Une communauté de développeurs Bitcoin déterminés à trouver une solution
Les développeurs qui proposent des solutions à la communauté se heurtent à une difficulté qui n'est pas des moindres : trouver une solution qui fasse l’unanimité. Un défi de taille pour un problème de cette envergure qui suscite autant de divisions, notamment au sujet des BTC perdus.
La vulnérabilité identifiée comme prioritaire est l'algorithme de signature ECDSA. Deux approches coexistent pour y répondre :
Le BIP 360, la mise à jour progressive : soutenu notamment par Adam Back, ce BIP vise à permettre aux utilisateurs d'envoyer des BTC sans que la clé publique de leur portefeuille ne soit exposée sur la blockchain. Il s'agit d'une évolution incrémentale du protocole, qui préserve la continuité du réseau.
Le BIP 361, le gel préventif : défendu par Jameson Lopp, cette proposition va plus loin. Elle préconise de geler les BTC conservés sur des adresses vulnérables s'ils ne sont pas déplacés dans les cinq ans suivant l'adoption de la proposition, soit environ 34 % des BTC en circulation. L'objectif est d'éviter qu'un acteur malveillant ne s'en empare et ne déstabilise le réseau. Les détenteurs concernés seraient contraints de migrer leurs fonds vers des adresses résistantes au risque quantique pour ne pas les perdre définitivement.
Ces deux propositions font l’objet de tests ssur des réseaux secondaires comme le Liquid Network.
Au-delà de Bitcoin, les États aussi, sont contraints de se préparer
Face à la menace quantique, les États et les institutions financières se mobilisent également. Le NIST américain a publié en 2024 ses premiers algorithmes de cryptographie post-quantique standardisés, dont Kyber destiné à protéger les clés privées. Ces algorithmes sont conçus pour résister aux attaques d'un ordinateur quantique et constituent la base de la migration post-quantique en cours dans de nombreux secteurs. Les États-Unis visent une migration complète avant 2035 ; l'Australie s'est fixé l'objectif de 2030.
En Europe, la Banque Centrale Européenne (BCE) a publié le 5 avril 2026 un rapport appelant à une coopération internationale pour préparer cette transition.
5. Quelques bonnes pratiques pour protéger vos BTC
Les solutions à l'échelle du réseau sont encore en cours de développement et d'adoption. En attendant, voici les mesures concrètes que vous pouvez prendre dès aujourd'hui.
Ne jamais exposer la clé publique de votre adresse
La règle fondamentale est la suivante : conserver vos BTC sur une adresse dont la clé publique n'a jamais été exposée sur la blockchain, c'est-à-dire une adresse qui n'a jamais réalisé de transaction sortante, qui n’a jamais envoyé de BTC vers un autre portefeuille.
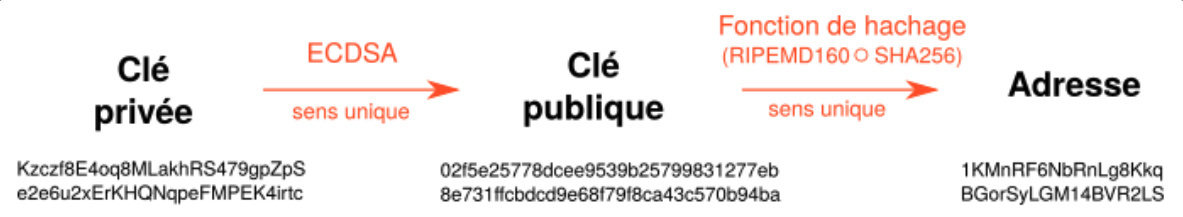
Pourquoi ? Lorsque vous envoyez des BTC, vous révélez votre clé publique sur le réseau. Un ordinateur quantique suffisamment puissant pourrait alors exploiter cette clé publique pour en déduire votre clé privée et accéder à votre portefeuille. En revanche, lorsque vous recevez des BTC, seule votre adresse, et non votre clé publique, est visible sur la blockchain.
💡 Bon à savoir : Votre adresse est en réalité votre clé publique hachée. Il est impossible de retrouver la clé publique d’un portefeuille à partir de son adresse seule.
Migrer vers des types d'adresses plus récents
Si vous détenez des BTC sur des adresses anciennes (notamment des adresses P2PK ou P2PKH ayant déjà effectué des transactions sortantes), il est recommandé de les transférer vers des adresses plus récentes et mieux sécurisées, comme les adresses Taproot, reconnaissables au préfixe bc1p.
Suivre les évolutions du réseau
La situation évolue rapidement. Suivre les avancées des BIP 360 et 361, ainsi que les mises à jour du protocole Bitcoin, vous permettra d'anticiper les éventuelles migrations à réaliser et de prendre les décisions appropriées en temps utile.
6. Conclusion : comment protéger ses bitcoins de l’informatique quantique
La menace que fait peser l’informatique quantique sur Bitcoin et les cryptomonnaies est indéniable. Bitcoin et les autres blockchains sont susceptibles de devenir vulnérables, et bien que les ordinateurs quantiques ne soient pas encore assez puissants pour déjouer leur sécurité, les experts prévoient une échéance allant de 2029 à 2045.
Depuis sa création en 2008, le réseau Bitcoin n’a jamais subi de faille de sécurité. Un atout majeur qui séduit ses utilisateurs, et que la blockchain doit entre autre à sa communauté très engagée, laquelle travaille actuellement sur une nouvelle version du réseau post-quantique.
En attendant l'adoption de solutions à l'échelle du réseau, la mesure la plus accessible reste de conserver vos BTC sur des adresses dont la clé publique n'a jamais été exposée.
7. FAQ : Vos questions les plus fréquentes sur bitcoin et l’informatique quantique
Bitcoin est-il menacé par l'informatique quantique ?
Oui, la blockchain Bitcoin pourrait être menacée par l'informatique quantique, notamment par l'algorithme de Shor, qui pourrait permettre d’obtenir la clé privée d'un portefeuille à partir de sa clé publique. Cependant, en pratique, les ordinateurs quantiques actuels sont loin d'atteindre la puissance nécessaire. Compromettre le réseau Bitcoin nécessiterait entre 500 000 et 13 millions de qubits selon les estimations, alors que les machines les plus avancées atteignent 1 200 qubits (avril 2026).
Votre portefeuille crypto est-il menacé par l’informatique quantique ?
Un portefeuille est vulnérable dès lors que sa clé publique a été exposée sur la blockchain, ce qui est le cas de toute adresse ayant déjà réalisé une transaction sortante. À l'inverse, un portefeuille dont la clé publique n'a jamais été révélée sur le réseau, c'est-à-dire une adresse qui n'a jamais envoyé de BTC, n'expose que son adresse (et non sa clé publique) sur le réseau, et n'est pas considérée comme vulnérable compte tenu de l'état actuel de la technologie.
Quelles mesures prendre dès maintenant pour protéger ses BTC ?
La meilleure pratique à adopter dès aujourd’hui consiste à conserver vos BTC sur une adresse dont la clé publique n'a jamais été exposée sur la blockchain, autrement dit une adresse qui n'a jamais réalisé de transaction sortante. Il est également recommandé de suivre régulièrement les avancées du réseau Bitcoin.